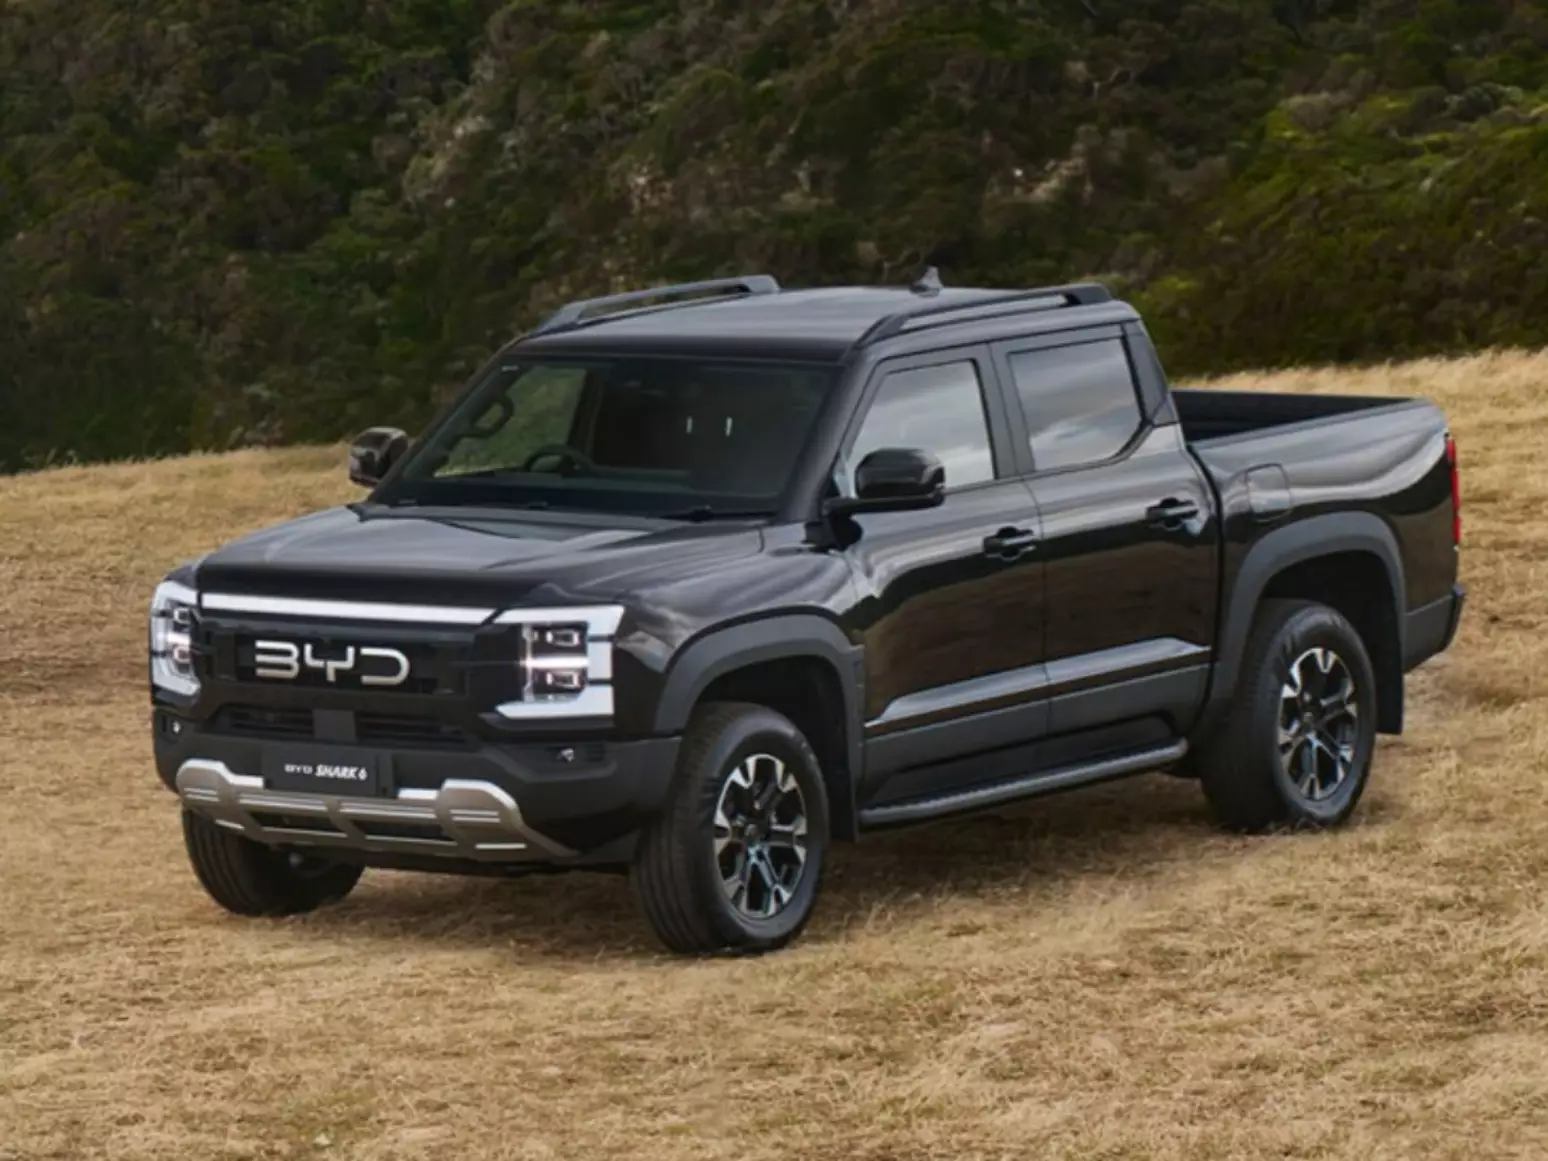
Especialista em cibersegurança conseguiu controlar recursos de uma Shark 6 sem senha e usar o sistema de áudio para acionar a Siri; investigação também encontrou vulnerabilidades em um Xpeng G6
Uma vulnerabilidade de segurança encontrada em uma BYD Shark 6 permitiu que um especialista acessasse funções do veículo sem utilizar senha e chegasse indiretamente a informações armazenadas no iPhone conectado à picape. O teste, realizado pelo especialista em cibersegurança automotiva Dan Hreszczuk, mostrou que uma falha no sistema do veículo poderia ser explorada para controlar diferentes recursos da cabine.
Durante a demonstração, Hreszczuk conseguiu interferir em funções como travamento das portas, volume do sistema de som, limpadores de para-brisa e faróis. Em determinadas situações, também foi possível acessar o microfone da picape e ouvir sons captados no interior do veículo, o que poderia expor conversas dos ocupantes.
O experimento foi registrado em um documentário da ABC News sobre os riscos relacionados à segurança cibernética de veículos conectados utilizados na Austrália. A situação se tornou ainda mais sensível quando o pesquisador descobriu que poderia utilizar os próprios alto-falantes da BYD para interagir com um iPhone presente na cabine.
Ao reproduzir o comando de ativação da Siri pelo sistema de som do veículo, o celular reconheceu a solicitação como se ela tivesse sido feita por uma pessoa dentro do carro. A partir daí, o pesquisador conseguiu obter informações como o número de telefone e a data de nascimento do proprietário, além de acessar contatos armazenados no aparelho. Entre os números disponíveis estava o do primeiro-ministro da Austrália.
O episódio não significa, porém, que o iPhone tenha sido diretamente invadido. O método demonstrado explorou a interação entre o sistema multimídia do automóvel, os sons reproduzidos na cabine e os comandos de voz aceitos pelo smartphone. A descoberta mostra como uma vulnerabilidade em um dispositivo conectado pode criar caminhos indiretos para acessar outros equipamentos presentes no veículo.
A investigação também examinou um Xpeng G6. Nesse caso, uma fonte anônima conseguiu visualizar informações relacionadas ao veículo, incluindo localização, velocidade, ocupação dos bancos e posição do volante. A reportagem afirma que esses dados, juntamente com outros registros, também ficavam disponíveis para a fabricante na China.
A preocupação australiana aumenta porque veículos das duas marcas são utilizados por integrantes do governo. A Organização Australiana de Inteligência de Segurança já orientou ministros e servidores a não manterem conversas confidenciais dentro de automóveis nem conectarem dispositivos profissionais aos veículos. Não há, entretanto, uma proibição geral para a compra desses modelos por autoridades.
O caso também reacende discussões sobre a privacidade dos dados produzidos por carros conectados, mas as evidências apresentadas na investigação não demonstram que o governo chinês tenha determinado ou realizado espionagem por meio das fabricantes. A questão envolve, principalmente, quais informações os veículos coletam, quem pode acessá-las e como esses dados são protegidos.
O problema, além disso, não é exclusivo de fabricantes chinesas. Um levantamento da Fundação Mozilla publicado em 2023 analisou as políticas de privacidade de 25 montadoras e classificou todas com o alerta “Privacidade não incluída”. O estudo apontou que cerca de 84% das empresas avaliadas compartilhavam ou vendiam dados coletados dos usuários a terceiros. A pesquisa também registrou preocupações específicas envolvendo Nissan e Kia e já existem casos documentados de vulnerabilidades em veículos de marcas como Tesla, Kia e Subaru.
O teste realizado na Shark 6 expõe, portanto, um desafio que acompanha a transformação dos automóveis em dispositivos conectados. Quanto mais sistemas do carro se comunicam com smartphones, serviços on-line, sensores e centrais remotas, maior é a quantidade de pontos que precisam ser protegidos. Uma falha em um desses componentes pode deixar de ser apenas um problema automotivo e alcançar informações pessoais armazenadas nos equipamentos dos ocupantes.
Fonte: Xataka Brasil / ABC News / Fundação Mozilla
